[ipTIME 공유기] 인터넷 침해 대응 보안 설정
Q파밍 같은 인터넷 침해를 예방하려면 공유기 보안 설정을 어떻게 해야 하나요?
A
타사 공유기에서 기본 설정된 외부 관리자 포트의 취약점을 이용해 DNS 서버 IP 주소를 조작하고 파밍(Pharming)을 유도한 사례가 있었습니다. 당사 공유기의 외부 관리자 포트는 사용자가 설정하기 전에는 동작하지 않아 이런 사례는 발생하지 않지만, 예방 차원에서 관리자 설정과 무선 보안 설정을 권장합니다.
STEP 1공유기 관리자 설정
- 공유기와 연결된 PC에서 인터넷 탐색기를 실행하고 주소 창에 192.168.0.1을 입력합니다.
- 공유기 웹 설정 화면에 접속되면 [관리도구]를 누르고 고급설정 › 시스템 관리 › 관리자 설정으로 이동합니다.
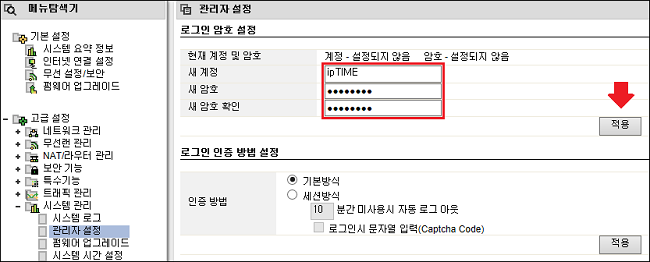
- 그림과 같이 새 계정과 새 암호를 입력하고 아래의 [적용]을 누릅니다.
STEP 2Captcha Code 설정
Captcha Code를 설정하면 공유기 설정 화면에 로그인할 때 관리자 계정 외에 문자열을 추가로 입력해야 하므로 보안을 더 강화할 수 있습니다.
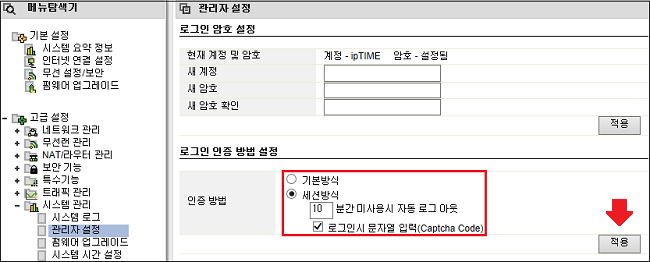
- 고급설정 › 시스템 관리 › 관리자 설정으로 이동합니다.
- 인증 방법을 [세션방식]으로 선택하고, [로그인시 문자열 입력(Captcha Code)]을 체크한 뒤 [적용]을 누릅니다.
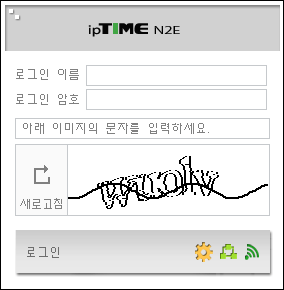
- Captcha Code를 적용하면 로그인 페이지로 이동하며, 다음과 같은 로그인 페이지가 열립니다.
STEP 3무선 보안 설정
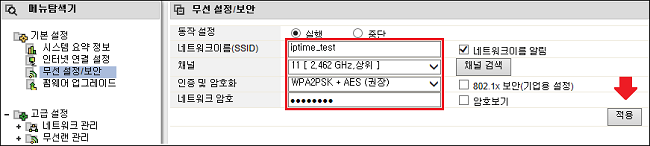
- 기본설정 › 무선 설정/보안으로 이동합니다.
- 그림과 같이 인증 및 암호화 방법을 WPA2PSK + AES (권장)으로 선택하고, 네트워크 이름과 네트워크 암호를 원하는 영문 또는 숫자로 바꾼 뒤 [적용]을 누릅니다.
STEP 4공유기 접속 관리 비활성화
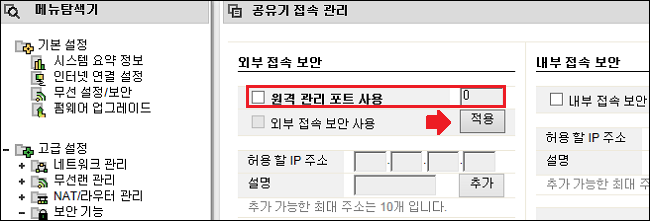
- 고급설정 › 보안기능 › 공유기 접속 관리로 이동합니다.
- 외부에서 공유기 관리 페이지에 접속할 필요가 없다면, 그림과 같이 원격 관리 포트 사용 체크를 해제하고 [적용]을 눌러 비활성화합니다.
STEP 5파밍(Pharming)이 의심될 때 확인 방법
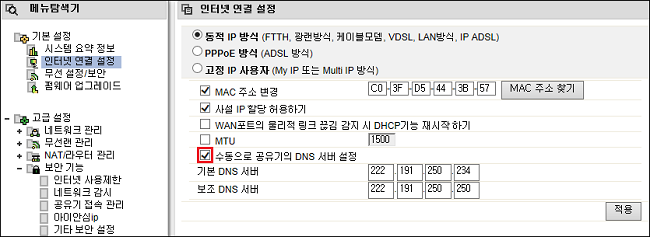
- 기본설정 › 인터넷 연결설정으로 이동합니다. 그림과 같이 수동 DNS 설정이 활성화되어 있다면 파밍을 의심할 수 있습니다.
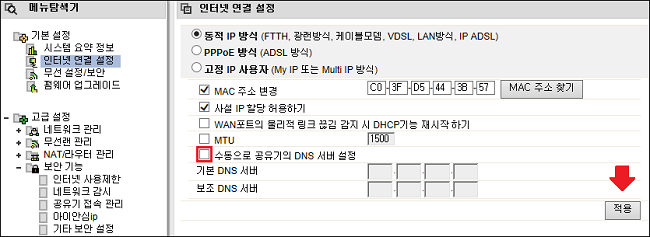
- 수동 DNS가 비정상적으로 활성화되어 있다면 기본 DNS 서버와 보조 DNS에 입력된 값을 삭제하고, 그림과 같이 수동으로 공유기의 DNS 서버 설정 체크를 해제한 뒤 [적용]을 눌러 비활성화합니다.